公共网络和私人网络 公共网络和私人网络的区别
-
公共,网络,和,私人,的,区别,在,数字,时代,的,

- 人际关系-自由百科知识生网
- 2026-10-17 17:56
- 自由百科知识网
公共网络和私人网络 公共网络和私人网络的区别 ,对于想学习百科知识的朋友们来说,公共网络和私人网络 公共网络和私人网络的区别是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字时代的脉搏中,我们每个人都穿梭于两张无形的巨网之间。一张是光芒万丈、连接万物的公共网络,另一张是深藏幕后、守护秘密的私人网络。它们如同世界的白昼与黑夜,共同构成了我们数字生活的全部光谱。但你真的了解这两张网的本质区别吗?这种区别远不止于“公开”与“私有”的字面意义,它关乎隐私的堡垒、安全的防线、效率的引擎,乃至未来数字社会的形态。本文将深入剖析公共网络与私人网络的六大核心分野,带你窥见数字世界底层架构的深邃逻辑。
所有权与控制权的分野
公共网络,顾名思义,其所有权通常归属于电信运营商、互联网服务提供商或机构等大型实体。如同城市的公共交通系统,它向所有符合基本条件的用户开放,但路网规则、收费标准、运行状态均由运营方主导。用户在其中,更像是“租客”或“乘客”,享有使用权,却无法决定基础设施的升级路径或管理策略。例如,我们无法要求电信运营商为了个人需求改变整个4G/5G基站的覆盖逻辑。
私人网络则截然不同,它由个人、家庭、企业或特定组织完全拥有和控制。这就像你的私家花园,从围墙的高度、门锁的型号到园内种植的花草,皆由你一手决定。在企业环境中,网络管理员拥有至高无上的权限,可以精细划分网段、设置访问规则、监控流量动向,一切以服务内部需求、保障运营安全为核心。这种绝对的控制权,是私人网络存在的基石。
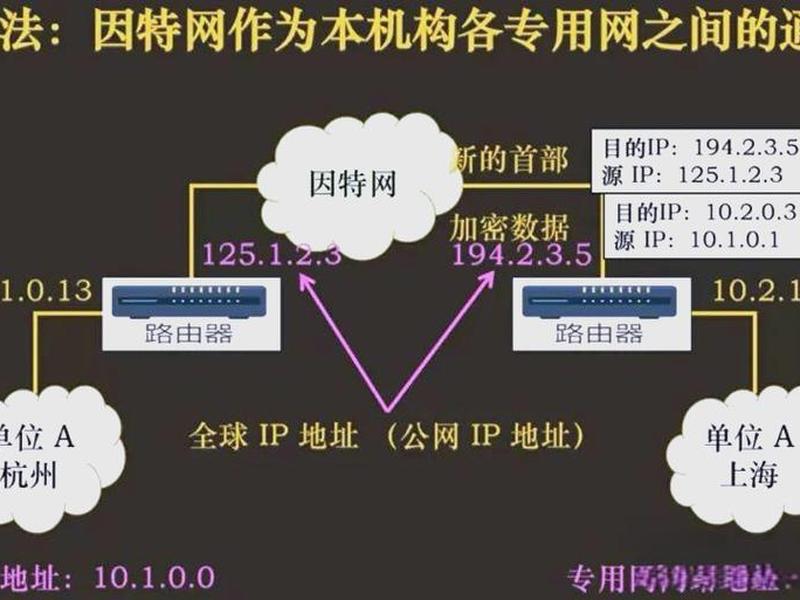
从哲学层面看,所有权决定了责任与目标的归属。公共网络追求的是连接的普遍性与规模效应,其目标是服务海量用户;而私人网络追求的是服务的专用性、安全性与效率,其目标是满足特定个体或群体的深度需求。这种根本性的目标差异,导致了它们在技术实现、管理方式和安全策略上的全面分化。
访问权限与安全边界的差异
访问权限是区分两张网络最直观的标尺。公共网络如同一座不设防的广场(尽管有基本法律约束),原则上对任何拥有终端设备并知晓接入点(如Wi-Fi名称)的人开放。咖啡厅的免费Wi-Fi、机场的公共热点,其设计初衷就是最大限度的便利性与可及性。这种开放性也使其成为网络攻击的“重灾区”,数据在传输过程中如同明信片,存在被截获、篡改的风险。
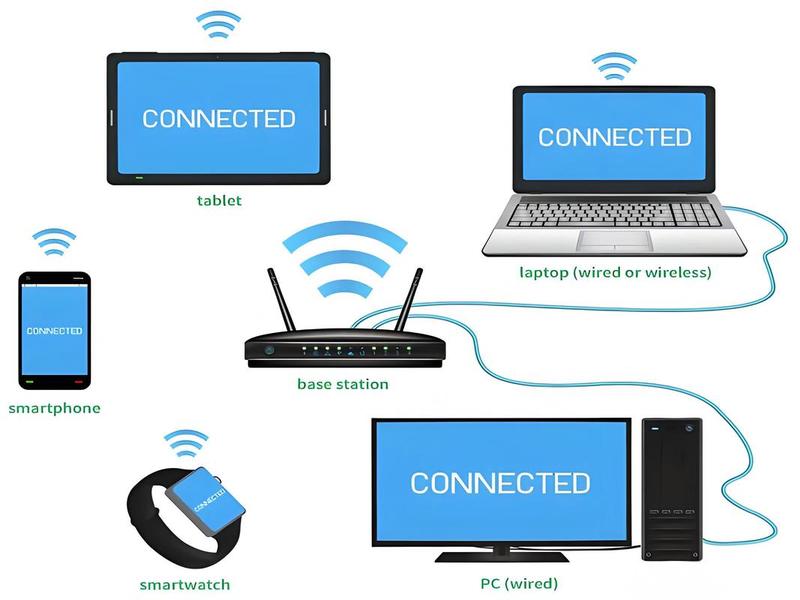
私人网络则是一座戒备森严的城堡。访问权限被严格限制,通常需要通过身份认证(如密码、数字证书、生物识别)才能进入。在企业内网中,权限管理更是细如发丝,不同部门、职级的员工只能访问与其工作相关的资源,形成了多层次、立体化的安全边界。这种设计确保了内部数据(如财务报告、研发代码、)与外部威胁的有效隔离。
安全边界的强度直接决定了防御策略。公共网络的安全更像“公共治安”,依赖通用协议(如HTTPS)、运营商层面的过滤以及用户自身的安全意识。而私人网络的安全则是“私家护卫”,可以部署防火墙、入侵检测系统、高级威胁防护等定制化方案,主动进行内部流量审计和异常行为分析,构筑起深度防御体系。
性能表现与服务质量之别
在性能的赛道上,两者背负着不同的枷锁与使命。公共网络的性能受制于用户数量、基站负载、骨干网拥堵等宏观因素。高峰时段的网速波动、视频卡顿,是典型的“共享经济”副作用。其服务质量(QoS)通常采用“尽力而为”的模式,难以对单个用户的带宽、时延做出绝对保证,追求的是整体可用性与覆盖率的最大化。
私人网络,尤其是高性能的企业专网,则可以为关键应用提供可预测、可保障的性能。网络管理员可以根据业务优先级,为视频会议、生产线控制、数据中心同步等应用分配专属带宽和低延迟通道。这种服务质量保障是许多实时性要求高的工业互联网、金融交易系统的生命线。家庭私人网络也可以通过高质量的路由器和有线回程,为智能家居、在线游戏提供稳定环境。
这种性能差异的根源在于资源分配模式。公共网络是“池化共享”,资源在竞争中被动态分配;私人网络是“专享独用”,资源根据预设策略进行静态或动态预留。在对网络性能有确定性要求的场景,私人网络或虚拟私有网络(VPN)几乎是唯一的选择。
数据流与隐私保护的博弈
数据在公共网络中流动,如同溪流汇入江河,其路径经过多个第三方节点(运营商网关、公共DNS、内容分发网络等)。理论上,在这些节点上,数据存在被观察、记录甚至分析的风险。尽管有加密技术的保护,元数据(如通信时间、频率、双方地址)仍可能暴露用户的行为模式。公共网络环境下的隐私保护,更多地依赖于法律法规的约束和用户自身的匿名化措施。
私人网络构建了一个相对封闭的数据循环生态系统。内部通信数据(如员工间的文件传输、部门数据库查询)通常不会流出企业防火墙,极大降低了敏感信息在公共领域暴露的风险。企业可以制定更严格的内部数据治理政策,对数据的生成、存储、传输、销毁进行全生命周期管理。家庭网络中的智能设备数据,也仅在本地或与信任的云服务之间交换。
这场博弈的本质,是数据主权归属的问题。在公共网络,用户部分让渡了数据主权以换取连接便利;在私人网络,用户或组织力图牢牢掌握数据主权。随着全球数据隐私法规(如GDPR、个保法)的日趋严格,如何平衡公共网络的便利与私人网络的封闭,已成为企业数字化转型的核心议题。
应用场景与成本构成的对照
它们的舞台泾渭分明。公共网络是大众数字生活的基石,支撑着社交媒体、公共资讯、电商平台、移动支付等面向广泛受众的互联网服务。它是创新与活力的孵化器,任何新应用都需要通过公共网络触达用户。而私人网络则是专业化、流程化活动的支柱,广泛应用于企业办公自动化、工业控制系统、医院内部影像传输、学校校园网、政务内网等场景,强调可靠性、安全性与业务连续性。
成本构成同样大相径庭。使用公共网络的直接成本通常较低(如每月宽带费、流量包),属于可预测的运营支出。但其间接成本,如因安全事件导致的损失、因网络波动造成的效率下降,可能非常巨大且难以估量。建设和维护一个高性能的私人网络则需要高昂的初始投资(购买交换机、防火墙、服务器等)和持续的运维人力成本,属于资本支出,但其带来的效率提升、风险降低和核心竞争力增强,往往是企业愿意投资的关键。
选择哪张网,本质上是一场基于场景、风险与预算的精密权衡。越来越多的组织采用混合架构,让非敏感业务跑在公共云上,核心业务和数据留在私有云或本地数据中心,通过加密通道连接,形成“公私合营”的最佳实践。
演化趋势与未来融合的曙光
技术的洪流正冲刷着两者曾经清晰的界限。一方面,公共网络在向更安全、更智能、更可定制化发展。例如,5G网络切片技术能在公共物理网络上,为特定用户虚拟出一个具有专用性能和安全隔离的“逻辑私网”。零信任架构的理念也要求不再单纯依赖内网边界,无论在何种网络下,每次访问都需要验证。
私人网络也在寻求更开放、更灵活的连接。企业利用SD-WAN(软件定义广域网)技术,可以智能地组合多条廉价公共互联网线路,构建出性能不逊于传统专线、成本却大幅降低的“虚拟私有网络”。家庭私有云服务也让个人数据在本地存储与远程访问间找到了平衡点。
未来的图景将是“无边界安全”与“情境化连接”。网络的定义将不再完全由物理所有权决定,而是由动态的信任等级、实时的业务需求和持续的安全验证来定义。公共与私人网络的融合,不是谁吞没谁,而是在更高的维度上,形成一种按需服务、弹性伸缩、安全内置的新型数字基础设施。
公共网络与私人网络的区别,远非“内”与“外”、“公”与“私”那么简单。它是数字世界中一组深刻的辩证关系:开放与封闭、共享与专属、便利与安全、成本与性能、通用与定制。理解这种区别,不仅能帮助我们在日常工作和生活中做出更明智的网络选择,更能让我们洞见整个社会数字化转型的底层逻辑。
在万物互联的智能时代,这两张网将继续相互渗透、相互定义。最明智的策略不是二选一,而是深刻理解它们的禀赋与边界,让公共网络的广阔海洋与私人网络的深邃港湾协同共生,共同托举起一个既充满创新活力,又坚实可信的数字未来。你的每一次点击、每一份数据,都在这两张网的交互中,塑造着这个时代的模样。
以上是关于公共网络和私人网络 公共网络和私人网络的区别的介绍,希望对想学习百科知识的朋友们有所帮助。
本文标题:公共网络和私人网络 公共网络和私人网络的区别;本文链接:https://yszs.weipeng.cc/rj/941176.html。
猜你喜欢
- 公共网络和私人网络区别 - 公共网络和私人网络区别是什么 2026-10-17
- 公共网络和家庭网络有什么区别吗 - 公共网络和家庭网络有什么区别吗知乎 2026-10-17
- 公共网络包括哪些、公共网络包括哪些内容 2026-10-17
- 公共网络人际关系的特点(公共网络人际关系的特点包括) 2026-10-17
- 公共网络人际关系的特点有哪些 公共网络人际关系的特点有哪些呢 2026-10-17
- 公共网络人际关系的特点是什么 公共网络人际关系的特点是什么呢 2026-10-17
- 公共网络人际关系的特点包括(公共网络人际关系的特点包括哪些) 2026-10-17
- 公共网络人际关系包括,公共网络人际关系包括哪些 2026-10-17
- 公共网络人际关系包括哪些、公共网络人际关系包括哪些内容 2026-10-17
- 公共网络人际关系包括什么(公共网络人际关系包括什么内容) 2026-10-17














